Indice dei contenuti
- Cos'è una valutazione del rischio AML e perché è obbligatoria?
- Chi deve preparare la valutazione del rischio per iscritto?
- Le quattro aree di valutazione del rischio richieste secondo la Linea Guida FIU n. 11
- Rischio intrinseco vs rischio residuo: la distinzione chiave
- Matrice di rischio: come viene calcolato il punteggio di rischio finale?
- Come il punteggio di rischio influisce sulla gestione del cliente?
- Conform or explain: perché "il cliente è a basso rischio" non è sufficiente
- Quando e come deve essere aggiornata la valutazione del rischio?
- Gli errori più comuni nella valutazione del rischio secondo la FIU
- Cosa deve provare la valutazione del rischio durante un'ispezione della FIU — checklist
- Come appare in pratica la valutazione del rischio: agente immobiliare vs commercialista
- Cosa dice la VNA 2020–2024 sui rischi del settore non finanziario?
- Domande frequenti sulla valutazione del rischio
Cos'è una valutazione del rischio AML e perché è obbligatoria?
Una valutazione del rischio di riciclaggio di denaro e finanziamento del terrorismo (ML/TF) è un obbligo legale secondo la legge AML. È un documento analitico interno in cui un soggetto obbligato identifica e valuta i rischi derivanti dai suoi clienti, prodotti, modello operativo ed esposizione geografica.
Una valutazione del rischio non è un esercizio formale. È il fondamento su cui deve poggiare l'intero sistema delle politiche AML interne. Senza di esso, le politiche interne non possono essere correttamente impostate e le procedure per l'identificazione dei clienti e la due diligence non possono essere basate sul rischio.
La legge non prescrive un modello fisso. Tuttavia, la Linea Guida Metodologica FIU n. 11, in vigore dal 5 settembre 2025 e rivolta principalmente agli enti obbligati non finanziari, definisce il contenuto minimo e la metodologia attesi da una valutazione del rischio.
Chi deve preparare la valutazione del rischio per iscritto?
L'obbligo di preparare una valutazione scritta del rischio si applica ai soggetti obbligati interessati secondo la Sezione 21a(2) della Legge AML — lo stesso gruppo che deve disporre di politiche AML interne scritte:
| Tipo di soggetto obbligato | Valutazione del rischio scritta |
|---|---|
| Istituzioni di credito — Sezione 2/1/a | Obbligatoria |
| Istituzioni finanziarie — Sezione 2/1/b | Obbligatoria* |
| Operatori di gioco d'azzardo — Sezione 2/1/c | Obbligatoria* |
| Intermediari immobiliari, aste — Sezione 2/1/d | Obbligatoria* |
| Fornitori di servizi fiduciari e societari — Sezione 2/1/h | Obbligatoria* |
| Contabili, consulenti fiscali, revisori — Sezione 2/1/e | Non obbligatoria per iscritto — fortemente consigliata |
| Avvocati, notai — Sezione 2/1/g | Non obbligatoria per iscritto — fortemente consigliata |
*Un'eccezione si applica quando non ci sono dipendenti o l'attività AML è svolta esclusivamente per un altro soggetto obbligato (Sezione 21(3) e (4) della Legge AML).
La valutazione del rischio deve essere approvata dall'organo statutario del soggetto obbligato e mantenuta aggiornata.
Le quattro aree di valutazione del rischio richieste secondo la Linea Guida FIU n. 11
La Linea Guida FIU n. 11 definisce quattro aree in cui un soggetto obbligato deve identificare i fattori di rischio ML/TF. Ogni area deve essere affrontata concretamente, non attraverso dichiarazioni generiche.
Area 1: Clienti e relazioni commerciali
Il tipo di cliente è il fattore di rischio più forte. La valutazione deve distinguere tra persone fisiche, ditte individuali, persone giuridiche, PEP, cittadini di paesi terzi, clienti da giurisdizioni ad alto rischio e clienti con comportamento insolito. Deve anche considerare lo scopo, la regolarità e la durata della relazione commerciale.
Area 2: Prodotti e servizi
Ogni prodotto o servizio deve essere valutato spiegando come potrebbe essere specificamente utilizzato in modo improprio per il riciclaggio di denaro. Non è sufficiente affermare che un prodotto è rischioso. La valutazione deve descrivere lo scenario di uso improprio e i controlli attenuanti.
Area 3: Rischio geografico
La valutazione considera l'origine del cliente, le destinazioni dei pagamenti e le località delle operazioni. I paesi ad alto rischio includono quelli elencati dal FATF e dall'UE. La geografia influisce sia sulla categorizzazione dei clienti che sui segnali d'allarme delle transazioni.
Area 4: Canali di distribuzione
Il modo in cui un soggetto obbligato comunica con i clienti e conclude affari è un fattore di rischio separato. L'identificazione a distanza, i canali online e il contatto intermediato aumentano il rischio rispetto alla presenza del cliente di persona.
Rischio intrinseco vs rischio residuo: la distinzione chiave
La Linea Guida FIU No. 11 distingue due tipi di rischio che devono essere catturati:
- Il rischio intrinseco è il livello di rischio ML/TF prima che vengano applicate misure di mitigazione. È il rischio grezzo derivante dalla natura del cliente, del prodotto o del modello operativo.
- Il rischio residuo è il rischio che rimane dopo l'applicazione delle misure AML. Il rischio residuo equivale al rischio intrinseco meno l'effetto dei controlli.
Esempio pratico: un cliente che è un cittadino straniero residente in un paese terzo ad alto rischio ha un rischio intrinseco elevato. Dopo la due diligence rafforzata secondo l'articolo 9a, verifica della fonte dei fondi e monitoraggio continuo, il rischio residuo può scendere a un livello medio o gestibile. Questo ragionamento deve essere dimostrabile nella valutazione del rischio.
Are you subject to AML?
Enter your company ID (IČO) and instantly find out whether you're subject to AML regulations
Matrice di rischio: come viene calcolato il punteggio di rischio finale?
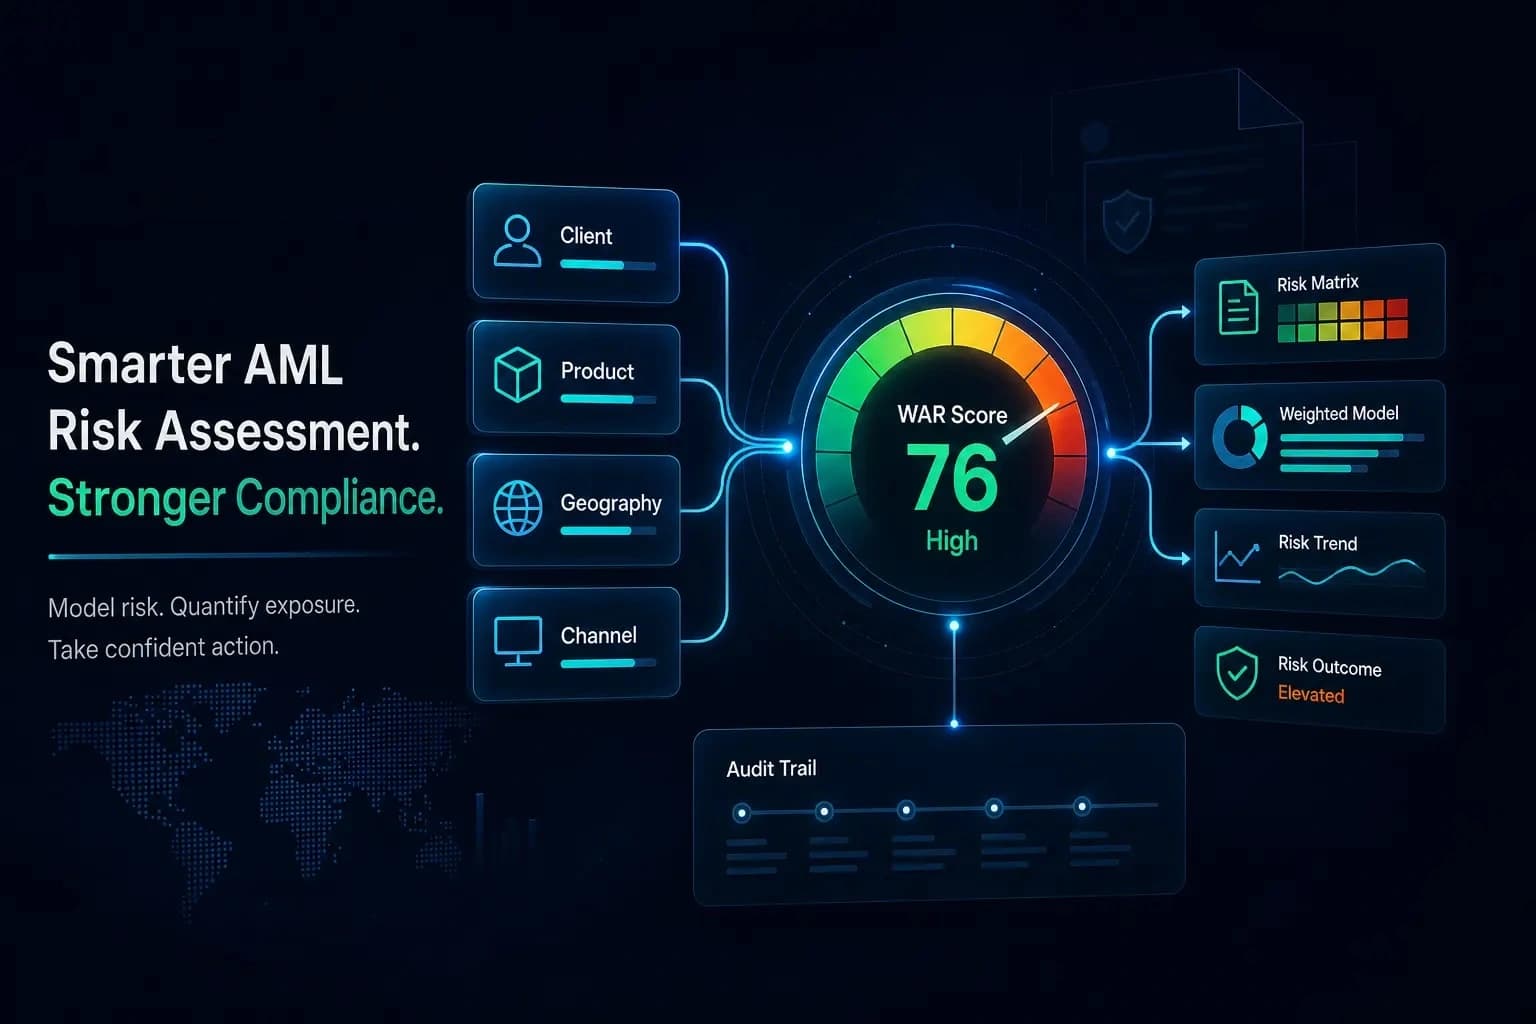
La Linea Guida FIU No. 11 raccomanda di valutare i rischi su una scala a tre o quattro livelli. AML PROOF implementa questa logica attraverso un modello WAR (Weighted Average Risk), una media ponderata dei fattori di rischio calcolata automaticamente per ogni verifica del cliente.
| Impatto basso | Impatto medio | Impatto alto | |
|---|---|---|---|
| Probabilità bassa | Basso | Basso | Medio |
| Probabilità media | Basso | Medio | Alto |
| Probabilità alta | Medio | Alto | Alto |
Ogni cliente riceve un punteggio WAR finale che combina quattro aree: cliente, prodotto, geografia e canale di distribuzione. I pesi dei fattori sono stabiliti in linea con la Valutazione Nazionale del Rischio (NRA) e le indicazioni della FIU.
Il punteggio di rischio finale colloca il cliente in una categoria:
- Rischio basso — processo standard, con possibile due diligence semplificata secondo l'articolo 13.
- Rischio medio — processo standard con maggiore attenzione durante il monitoraggio continuo.
- Rischio alto — attiva la due diligence rafforzata (EDD) secondo l'articolo 9a.
- Rischio inaccettabile — rifiuto della transazione o terminazione del rapporto commerciale secondo l'articolo 15.
Come il punteggio di rischio influisce sulla gestione del cliente?
Il punteggio risultante non è solo un numero interno. Determina direttamente l'ambito degli obblighi quando si lavora con un cliente concreto:
Punteggio basso e medio (caso standard)
L'identificazione è stata effettuata correttamente secondo gli articoli 7–8, la due diligence secondo l'articolo 9, il cliente agisce per proprio conto, non ci sono segnalazioni di PEP o sanzioni e la fonte dei fondi è chiara. Il caso può essere concluso da un dipendente qualificato.
Punteggio alto (EDD — due diligence rafforzata)
Il processo esteso secondo la Sezione 9a viene attivato automaticamente. Qualsiasi dipendente può avviare l'EDD, ma l'approvazione o il rifiuto deve essere effettuato dalla persona designata (MLRO), come richiesto dalla Sezione 9a(3)(d).
Sanzioni o segnalazione PEP
Una corrispondenza parziale (NON_CRITICAL_HIT) può essere risolta da un dipendente standard. Una corrispondenza completa (MAJOR_HIT) richiede una decisione dell'MLRO e spesso porterà a una segnalazione di operazione sospetta.
Conform or explain: perché "il cliente è a basso rischio" non è sufficiente
La Linea Guida FIU n. 11 introduce il principio conform or explain per la valutazione del rischio. Per ogni fattore di rischio, il soggetto obbligato deve dimostrare che i suoi controlli mitigano sufficientemente il rischio, oppure spiegare perché valuta il fattore inferiore nelle sue circostanze specifiche.
In pratica, la FIU rifiuta le valutazioni che contengono solo affermazioni generiche come "i nostri clienti sono individui a basso rischio". Una corretta valutazione del rischio deve includere:
- Uno scenario concreto di abuso per ogni tipo di cliente o prodotto.
- Una spiegazione del motivo per cui i controlli scelti coprono sufficientemente lo scenario.
- Per le categorie a basso rischio, una spiegazione dettagliata del motivo per cui il cliente o il prodotto è genuinamente a basso rischio.
Se la valutazione manca di un ragionamento sufficiente, la FIU può rifiutarla come inadeguata e imporre misure correttive o avviare procedimenti per violazioni amministrative.
Quando e come deve essere aggiornata la valutazione del rischio?
Una valutazione del rischio non è un documento una tantum. La legge AML richiede ai soggetti obbligati di aggiornarla regolarmente, e la Linea Guida FIU n. 11 specifica i fattori scatenanti:
Un aggiornamento è richiesto quando:
- L'NRA viene emessa o aggiornata e incide sulle attività del soggetto obbligato.
- La FIU emette una nuova guida metodologica o l'SNRA dell'UE viene aggiornato.
- Vengono lanciati nuovi prodotti o servizi.
- Vengono introdotte nuove tecnologie che possono incidere sul rischio ML/TF.
- Il modello di business o il portafoglio clienti cambia.
Come eseguire l'aggiornamento:
- Verificare se le categorie di rischio esistenti riflettono ancora la realtà.
- Aggiornare i punteggi di rischio laddove le circostanze siano cambiate.
- Documentare le ragioni e la data della modifica.
- Far approvare l'aggiornamento dall'organo statutario.
- Formare i dipendenti su eventuali modifiche secondo la Sezione 23(3).
Gli errori più comuni nella valutazione del rischio secondo la FIU
La Linea Guida FIU n. 11 e la pratica di vigilanza identificano ripetutamente queste carenze:
- Valutazione basata su modello senza personalizzazione: un documento copiato da Internet o generato senza comprendere il modello di business.
- Valutazione del canale di distribuzione mancante: i canali remoti e gli intermediari sono spesso omessi.
- Nessun collegamento tra valutazione del rischio e politiche interne: la valutazione contrassegna un cliente come ad alto rischio, ma le politiche non contengono la procedura corrispondente.
- Valutazione obsoleta: nessun aggiornamento dopo una nuova NRA o Linea Guida FIU n. 11.
- Categorie di basso rischio ingiustificate: affermazioni generiche che tutti i clienti sono a basso rischio senza analisi conform or explain.
Cosa deve provare la valutazione del rischio durante un'ispezione della FIU — checklist
Durante un'ispezione, la FIU valuta non solo se la valutazione del rischio esiste, ma se le sue conclusioni sono dimostrabili. Verificare se il vostro documento reggere:
Requisiti formali
- La valutazione del rischio fa parte delle politiche AML interne scritte o è esplicitamente collegata ad esse.
- Il documento è approvato dall'organo statutario (firma + data).
- È disponibile una versione precedente con la data di aggiornamento e il motivo della modifica.
- La valutazione riflette l'attuale NRA approvata dalla Risoluzione governativa n. 3 del 5 gennaio 2026.
Contenuto — quattro aree
- Cliente: le categorie di clienti sono distinte e ogni punteggio è giustificato?
- Prodotto/servizio: è descritto uno scenario concreto di cattivo uso ML/TF per ogni prodotto?
- Geografia: i paesi terzi ad alto rischio sono riflessi sia nella categorizzazione dei clienti che negli indicatori di anomalia delle transazioni?
- Canale di distribuzione: l'identificazione a distanza è distinta dall'identificazione di persona?
Categorizzazione del rischio
- È assegnato un punteggio di rischio a ogni categoria di cliente?
- Le categorie a basso rischio includono conformità o spiegazione della logica?
- Le categorie a basso rischio sono supportate da analisi piuttosto che da affermazioni?
Collegamento con le politiche e la pratica
- Le politiche interne contengono una procedura di abbinamento per ogni categoria di rischio.
- Le misure di mitigazione sono concrete, non solo "monitoraggio aumentato".
- È indicato l'intervallo di aggiornamento.
Come appare in pratica la valutazione del rischio: agente immobiliare vs commercialista
La valutazione del rischio deve riflettere il settore specifico. Di seguito sono riportate le differenze chiave tra due tipi comuni di soggetti obbligati non finanziari:
Agente immobiliare (Sezione 2(1)(d) AML Act)
Secondo l'NRA 2020–2024, il settore immobiliare è un'area a rischio medio-alto. I fattori tipici includono:
| Area | Rischio tipico | Punteggio consigliato |
|---|---|---|
| Cliente — ente giuridico con proprietà opaca | Occultamento del beneficiario effettivo | Alto |
| Cliente — cittadino straniero da una giurisdizione ad alto rischio | Riciclaggio di denaro transfrontaliero | Alto |
| Cliente — acquirente che paga l'intero prezzo in contanti | Riciclaggio basato su contanti | Alto a inaccettabile oltre EUR 10.000 |
| Prodotto — intermediazione di vendita immobiliare | Sopravvalutazione o sottovalutazione | Medio |
| Geografia — cliente da regione post-sovietica | ML attraverso il mercato immobiliare | Alto |
| Canale di distribuzione — identificazione a distanza senza contatto faccia a faccia | Rischio di furto di identità | Medio-alto |
Obbligo chiave EDD: determinare la fonte dei fondi utilizzati per l'acquisto e adottare misure ragionevoli per determinare l'origine dei beni secondo la Sezione 9(2)(e) e (f).
Commercialista (Sezione 2(1)(e) Legge AML)
I commercialisti non sono obbligati legalmente a disporre di una valutazione del rischio scritta, ma la FIU generalmente se l'aspetta durante le ispezioni e tratta la sua assenza come un fattore aggravante. I fattori tipici includono:
| Area | Rischio tipico | Punteggio consigliato |
|---|---|---|
| Cliente — ente giuridico appositamente costituito | Uso improprio per strutture di riciclaggio | Alto |
| Cliente — ditta individuale con struttura di reddito opaca | Occultamento delle fonti di reddito | Medio |
| Prodotto — contabilità per un cliente con elevata movimentazione di contanti | Occultamento dell'origine dei fondi | Alto |
| Prodotto — consulenza fiscale per transazioni internazionali | Reato fiscale + riciclaggio | Medio |
| Geografia — transazioni transfrontaliere verso paesi ad alto rischio | Riciclaggio transfrontaliero | Alto |
| Canale di distribuzione — comunicazione esclusivamente online | Rischio di furto di identità | Medio |
Differenza chiave rispetto agli agenti immobiliari: i commercialisti di solito mantengono una relazione commerciale a lungo termine, il che significa dovuta diligenza continua e monitoraggio dell'attività commerciale del cliente nel tempo.
Cosa dice la VNA 2020–2024 sui rischi del settore non finanziario?
La Valutazione Nazionale del Rischio di Riciclaggio/Finanziamento del Terrorismo per il 2020–2024 (VNA, approvata dalla Risoluzione del Governo Ceco n. 3 del 5 gennaio 2026) è un punto di riferimento obbligatorio che ogni soggetto obbligato deve considerare quando prepara una valutazione del rischio secondo la Sezione 21a(1).
La VNA identifica quattro modelli di rischio di riciclaggio in Repubblica Ceca. I seguenti sono più rilevanti per il settore non finanziario:
- Modello di rischio 1 — frode: gli autori abusano della fiducia delle vittime per ottenere fondi che vengono poi inseriti nel sistema finanziario.
- Modello di rischio 3 — altro crimine contro la proprietà e crimine economico: corruzione, tunnelling e procedimenti di insolvenza. Un modello chiave per TCSP, agenti immobiliari e consulenti fiscali.
- Modello di rischio 4 — crimine con elemento estero: circa il 25–30% dei fondi illecitamente ottenuti proviene da crimine predicato con elemento transfrontaliero.
Nuovi fenomeni identificati nella VNA 2020–2024 che devono essere considerati:
- Lo spostamento principale della frode nel cyberspazio — social engineering, deepfake e contenuti generati da AI.
- L'istituzione di asset virtuali e il loro crescente uso improprio per il riciclaggio.
- Intermediazione del lavoro nascosta collegata all'evasione fiscale.
- Nuova evasione delle sanzioni legata alla guerra in Ucraina.
Questi fenomeni devono essere espressamente riflessi nella valutazione del rischio di ogni soggetto obbligato. Un riferimento generico alla VNA non è sufficiente. La FIU verifica se sono state adottate misure concrete in risposta ai trend identificati.
La versione non pubblica della VNA con tipologie settoriali più dettagliate può essere richiesta direttamente alla FIU.
Domande frequenti sulla valutazione del rischio
La FIU ha pubblicato un modello di valutazione del rischio?
No. La FIU non ha pubblicato un modello di valutazione del rischio e non ha intenzione di farlo. La valutazione deve sempre essere adattata al soggetto obbligato specifico.
La valutazione del rischio deve essere approvata dal direttore generale?
Sì. La valutazione del rischio fa parte delle politiche AML interne, che devono essere approvate dall'organo statutario ai sensi della Sezione 21(2).
Quanto dettagliata deve essere la valutazione dei rischi dei singoli clienti?
La valutazione del rischio è tipologica. Descrive categorie, non individui concreti. Un cliente concreto riceve un profilo di rischio durante l'identificazione e la due diligence.
Che cos'è un cliente a basso rischio e come posso identificarlo?
La Sezione 13 consente la due diligence semplificata solo dove la valutazione del rischio supporta chiaramente un basso rischio ML/TF. Una semplice dichiarazione non è sufficiente.
Devo riflettere l'NRA nella valutazione del rischio?
Sì. È un obbligo statutario ai sensi della Sezione 21a(1). L'NRA attuale è stato approvato dalla Risoluzione del Governo ceco n. 3 del 5 gennaio 2026.
Se la mia attività cambia significativamente, devo riscrivere l'intera valutazione?
Non necessariamente. Devi valutare se la categorizzazione esistente è ancora applicabile e aggiornare le parti interessate. Ogni aggiornamento deve essere documentato con la data e il motivo.
Valutazione del rischio integrata in ogni verifica — non come documento statico
AML PROOF calcola il punteggio di rischio WAR automaticamente in ogni caso. Il risultato è archiviato nel registro di audit, determina il flusso di lavoro del cliente e costituisce prova per la valutazione del rischio dell'intera organizzazione.
Inizia gratuitamente