Innehållsförteckning
- Vad är en AML-riskbedömning och varför är den obligatorisk?
- Vem måste ta fram riskbedömningen skriftligt?
- De fyra obligatoriska riskbedömningsområdena enligt FIU riktlinje nr 11
- Inneboende kontra återstående risk: huvudskillnaden
- Riskmatris: hur beräknas den slutliga riskscore?
- Hur påverkar riskscore klienthanteringen?
- Följa eller förklara: varför "kunden är låg risk" inte räcker
- När och hur bör riskbedömningen uppdateras?
- De mest vanliga misstagen i riskbedömning enligt FIU
- Vad måste riskbedömningen bevisa under en FIU-inspektion — checklista
- Hur riskbedömning ser ut i praktiken: fastighetsmäklare vs revisor
- Vad säger NRA 2020–2024 om risker i icke-finansiella sektorn?
- Vanliga frågor om riskbedömning
Vad är en AML-riskbedömning och varför är den obligatorisk?
En riskbedömning för penningtvätt och finansiering av terrorism (ML/TF) är en lagstadgad skyldighet enligt AML-lagen. Det är ett internt analysdokument där en ansvarig enhet identifierar och bedömer riskerna från sina klienter, produkter, verksamhetsmodell och geografisk exponering.
En riskbedömning är inte en formell övning. Det är grunden på vilken hela systemet med interna AML-policyer måste bygga. Utan den kan interna policyer inte ställas in på rätt sätt, och förfarandena för klientidentifikation och due diligence kan inte baseras på risk.
Lagen föreskriver ingen fast mall. FIU:s metodologiska riktlinje nr 11, som gäller från 5 september 2025 och huvudsakligen är inriktad på icke-finansiella ansvariga enheter, definierar det minimikrav på innehål och metodik som förväntas från en riskbedömning.
Vem måste ta fram riskbedömningen skriftligt?
Skyldigheten att ta fram en skriftlig riskbedömning gäller berörda ansvariga enheter enligt AML-lagen — samma grupp som måste ha skriftliga interna AML-policyer:
| Typ av ansvarig enhet | Skriftlig riskbedömning |
|---|---|
| Kreditinstitut | Obligatorisk |
| Finansiella institutioner | Obligatorisk* |
| Spelare | Obligatorisk* |
| Fastighetsmäklare, auktionsförrättare — vid identifiering av ansvarig enhet | Obligatorisk* |
| Förvaltnings- och bolagstjänsteleverantörer — vid identifiering av ansvarig enhet | Obligatorisk* |
| Revisorer, skatterådgivare, revisorer — vid identifiering av ansvarig enhet | Inte obligatorisk skriftligt — starkt rekommenderad |
| Advokater, notarier — vid identifiering av ansvarig enhet | Inte obligatorisk skriftligt — starkt rekommenderad |
*Ett undantag gäller där det inte finns anställda eller AML-aktiviteten utfördes enbart för en annan ansvarig enhet (enligt AML-lagen).
Riskbedömningen måste godkännas av den ansvariga enhetens lagliga organ och hållas uppdaterad.
De fyra obligatoriska riskbedömningsområdena enligt FIU riktlinje nr 11
FIU riktlinje nr 11 definierar fyra områden där en ansvarig enhet måste identifiera ML/TF-riskfaktorer. Varje område måste behandlas konkret, inte genom generiska uttalanden.
Område 1: Klient- och affärsförhållanden
Klienttyp är den starkaste riskfaktorn. Bedömningen måste skilja mellan privatpersoner, egenföretagare, juridiska personer, PEP:ar, tredjelandsmedborgare, klienter från högriskjurisdiktioner och klienter med ovanligt beteende. Den måste också beakta syftet, regelbundenhet och längd på affärsförhållandet.
Område 2: Produkter och tjänster
Varje produkt eller tjänst måste bedömas genom att förklara hur den specifikt kan missbrukas för penningtvätt. Det räcker inte att säga att en produkt är riskabel. Bedömningen måste beskriva missbruksscenariot och de begränsande kontrollerna.
Område 3: Geografisk risk
Bedömningen tar hänsyn till klientens ursprung, betalningsdestinationer och verksamhetsplatser. Högriskländer inkluderar de som listats av FATF och EU. Geografi påverkar både klientklassificering och transaktionsvarningstecken.
Område 4: Distributionskanaler
Det sätt på vilket en ansvarig enhet kommunicerar med klienter och slutför affärer är en separat riskfaktor. Fjärridentifiering, onlinekanaler och förmedlad kontakt ökar risken jämfört med personlig närvaro av klient.
Inneboende kontra återstående risk: huvudskillnaden
FIU riktlinje nr 11 skiljer mellan två typer av risk som måste fångas:
- Inneboende risk är nivån på ML/TF-risk innan några riskreducerande åtgärder tillämpas. Det är den råa risk som uppstår från arten av klient, produkt eller verksamhetsmodell.
- Återstående risk är den risk som kvarstår efter att AML-åtgärder tillämpas. Återstående risk är lika med inneboende risk minus effekten av kontroller.
Praktiskt exempel: en klient som är utländsk medborgare bosatt i ett högriskland från tredje land har hög inneboende risk. Efter utökad due diligence, verifiering av fondkälla och löpande övervakning kan den återstående risken minska till en medel- eller hanterbar nivå. Denna resonemang måste kunna påvisas i riskbedömningen.
Are you subject to AML?
Enter your company ID (IČO) and instantly find out whether you're subject to AML regulations
Riskmatris: hur beräknas den slutliga riskscore?
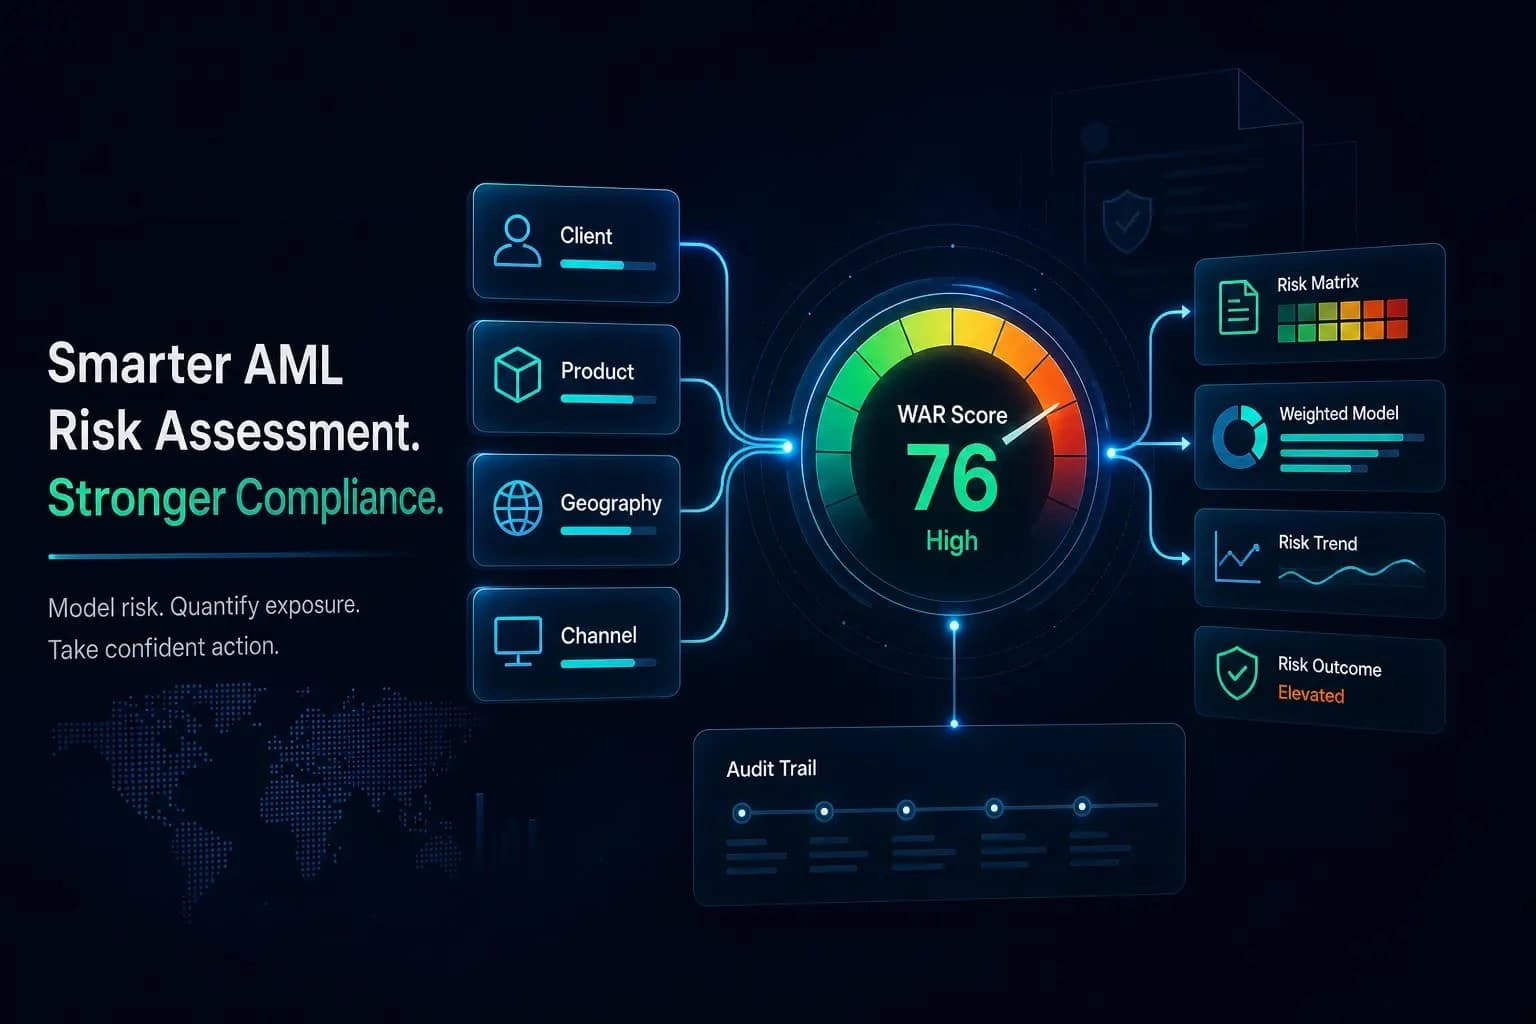
FIU riktlinje nr 11 rekommenderar att risker bedöms på en tre- eller fyrgradig skala. AML PROOF implementerar denna logik genom en WAR-modell (Weighted Average Risk), ett vägt genomsnitt av riskfaktorer som beräknas automatiskt för varje klientkontroll.
| Låg påverkan | Medel påverkan | Hög påverkan | |
|---|---|---|---|
| Låg sannolikhet | Låg | Låg | Medel |
| Medel sannolikhet | Låg | Medel | Hög |
| Hög sannolikhet | Medel | Hög | Hög |
Varje klient får en slutlig WAR-score som kombinerar fyra områden: klient, produkt, geografi och distributionskanal. Faktorvikterna ställs in enligt den nationella riskbedömningen (NRA, godkänd genom regeringsbeslut nr 3 av 5 januari 2026) och FIU-vägledning.
Den slutliga riskscore placerar klienten i en kategori:
- Låg risk — standardprocess, med möjlig förenklad due diligence enligt tillämpliga bestämmelser.
- Medel risk — standardprocess med ökad uppmärksamhet under löpande övervakning.
- Hög risk — utlöser utökad due diligence (EDD) enligt tillämpliga bestämmelser.
- Oacceptabel risk — vägran av transaktionen eller avslutning av affärsrelationen enligt tillämpliga bestämmelser.
Hur påverkar riskscore klienthanteringen?
Den resulterande scoren är inte bara ett internt nummer. Det bestämmer direkt omfattningen av skyldigheter när man arbetar med en konkret klient:
Låg och medel score (standardfall)
Identifiering utfördes korrekt enligt tillämpliga bestämmelser, due diligence enligt tillämpliga bestämmelser, klienten agerar på egen hand, det finns ingen PEP eller sanktionsträff och fondkällan är klar. Ärendet kan avslutas av en utbildad anställd.
Hög score (EDD — utökad due diligence)
Den utökade processen enligt Section 9a utlöses automatiskt. Vilken anställd som helst kan påbörja EDD, men godkännande eller avslag måste göras av den utsedd person (MLRO), enligt kraven i Section 9a(3)(d).
Sanktioner eller PEP-träff
En partiell träff (NON_CRITICAL_HIT) kan lösas av en standardanställd. En fullständig träff (MAJOR_HIT) kräver ett MLRO-beslut och leder ofta till en rapport om misstänkt transaktion.
Följa eller förklara: varför "kunden är låg risk" inte räcker
FIU:s riktlinje nr 11 introducerar principen om att följa eller förklara för riskbedömning. För varje riskfaktor måste den ansvariga enheten antingen påvisa att dess kontroller tillräckligt minskar risken, eller förklara varför den bedömer faktorn lägre under sina specifika omständigheter.
I praktiken avvisar FIU bedömningar som endast innehåller generiska påståenden såsom "våra kunder är individer med låg risk". En korrekt riskbedömning måste innehålla:
- Ett konkret missbruksscenario för varje kundtyp eller produkt.
- En förklaring av varför de valda kontrollerna tillräckligt täcker scenariot.
- För lågriskategorier en detaljerad förklaring av varför kunden eller produkten verkligen är låg risk.
Om bedömningen saknar tillräcklig motivering kan FIU avvisa den som otillräcklig och införa åtgärder eller inleda administrativa överträdelseprocedurer.
När och hur bör riskbedömningen uppdateras?
En riskbedömning är inte ett engångsdokument. Tillämpliga bestämmelser kräver att ansvariga enheter uppdaterar den regelbundet, och FIU:s riktlinje nr 11 anger utlösarna:
En uppdatering krävs när:
- NRA utfärdas eller uppdateras och påverkar den ansvariga enhetens verksamhet.
- FIU utfärdar ny metodologisk vägledning eller EU SNRA uppdateras.
- Nya produkter eller tjänster lanseras.
- Ny teknik introduceras som kan påverka ML/TF-risk.
- Affärsmodellen eller kundportföljen förändras.
Hur man utför uppdateringen:
- Granska om de befintliga riskkategorierna fortfarande motsvarar verkligheten.
- Uppdatera riskpoäng där omständigheterna har förändrats.
- Dokumentera skälen för och datumet för ändringen.
- Få uppdateringen godkänd av det lagstadgade organet.
- Utbilda anställda om eventuella ändringar enligt Section 23(3).
De mest vanliga misstagen i riskbedömning enligt FIU
FIU:s riktlinje nr 11 och tillsynspraxis identifierar återigen dessa brister:
- Mallbedömning utan individualisering: ett dokument kopierat från internet eller genererat utan förståelse för affärsmodellen.
- Saknade bedömning av distributionskanal: fjärr- och mellanledskanaler utelämnas ofta.
- Ingen koppling mellan riskbedömning och interna policyer: bedömningen markerar en kund som högrisk, men policyerna innehåller inte motsvarande procedur.
- Föråldrad bedömning: ingen uppdatering efter ny NRA eller FIU:s riktlinje nr 11.
- Omotiverade lågriskategorier: breda påståenden att alla kunder är låg risk utan analys av att följa eller förklara.
Vad måste riskbedömningen bevisa under en FIU-inspektion — checklista
Under en inspektion bedömer FIU inte bara om riskbedömningen finns, utan om dess slutsatser kan påvisas. Kontrollera om ditt dokument skulle kunna hålla:
Formella krav
- Riskbedömningen är en del av de skriftliga interna AML-policyer eller är explicit länkad till dem.
- Dokumentet godkänns av den lagstadgade органen (signatur + datum).
- En tidigare version är tillgänglig med uppdateringsdatum och anledning till ändring.
- Bedömningen återspeglar den nuvarande NRA som godkändes genom regeringsresolution nr 3 av 5 januari 2026.
Innehål — fyra områden
- Klient: särskiljs kundkategorier och är varje poäng motiverad?
- Produkt/tjänst: är ett konkret ML/TF-missbruksscenario beskrivet för varje produkt?
- Geografi: återspeglas högriskländer i både kundkategorisering och transaktionsvarningstecken?
- Distributionskanal: särskiljs fjärridentifiering från personlig identifiering?
Riskkategorisering
- Tilldelas ett riskpoäng till varje kundkategori?
- Innehåller lågriskategorier överensstämmelse eller förklarad motivering?
- Stöds lågriskategorier av analys snarare än påstående?
Länk till policyer och praxis
- De interna policyerna innehåller en matchningsprocedur för varje riskkategori.
- Mildrande åtgärder är konkreta, inte bara "ökad övervakning".
- Uppdateringsintervallet är angivet.
Hur riskbedömning ser ut i praktiken: fastighetsmäklare vs revisor
Riskbedömningen måste återspegla den specifika sektorn. Nedan följer de viktigaste skillnaderna mellan två vanliga typer av icke-finansiella obligerade enheter:
Fastighetsmäklare enligt AML-lagen
Enligt NRA 2020–2024 är fastighetssektorn ett område med medel till högrisk. Typiska faktorer inkluderar:
| Område | Typisk risk | Rekommenderad poäng |
|---|---|---|
| Klient — juridisk person med ogenomskinligt ägande | Dölja den verkliga ägaren | Högt |
| Klient — utländsk medborgare från en högriskjurisdiktion | Gränsöverskridande penningtvätt | Högt |
| Klient — köpare som betalar hela priset kontant | Kontantbaserad penningtvätt | Högt till oacceptabelt över 10 000 EUR |
| Produkt — förmedling av fastighetsförsäljning | Överprissättning eller underprissättning | Medel |
| Geografi — klient från postsovjetisk region | ML genom fastighetsmarknaden | Högt |
| Distributionskanal — fjärridentifiering utan ansikte-mot-ansikte-kontakt | Risk för identitetsstöld | Medel till högt |
Nyckelkrav för EDD: bestäm källan för de medel som användes för köpet och vidta rimliga åtgärder för att fastställa ursprunget för tillgångar enligt avsnitt 9(2)(e) och (f).
Revisor (avsnitt 2(1)(e) i AML-lagen)
Revisorer är inte juridiskt skyldiga att ha en skriftlig riskbedömning, men FIU förväntar sig vanligtvis en under inspektioner och behandlar dess frånvaro som en försvårande faktor. Typiska faktorer inkluderar:
| Område | Typisk risk | Rekommenderad poäng |
|---|---|---|
| Klient — särskilt konstruerad juridisk enhet | Missbruk för ML-strukturer | Högt |
| Klient — enskild näringsidkare med ogenomskinlig inkomststruktur | Döljer inkomstkällor | Medel |
| Produkt — redovisning för en kontantintensiv klient | Döljer ursprunget för medel | Högt |
| Produkt — skatterådgivning för utländska transaktioner | Skattebrottslighet + ML | Medel |
| Geografiskt område — gränsöverskridande transaktioner till högriskländer | Gränsöverskridande ML | Högt |
| Distributionskanal — uteslutande onlinekommunikation | Risk för identitetsstöld | Medel |
Nyckelskillnad från fastighetsmäklare: revisorer upprätthåller vanligtvis ett långsiktigt affärsförhållande, vilket innebär pågående due diligence och övervakning av klientens affärsverksamhet över tid.
Vad säger NRA 2020–2024 om risker i icke-finansiella sektorn?
Den nationella ML/TF-riskbedömningen för 2020–2024 (NRA, godkänd genom Regeringsbeslut nr 3 av 5 januari 2026) är en obligatorisk referenspunkt som varje skyldighet måste beakta när man upprättar en riskbedömning enligt avsnitt 21a(1).
NRA identifierar fyra penningtvätt-riskmodeller i Tjeckien. Följande är mest relevanta för den icke-finansiella sektorn:
- Riskmodell 1 — bedrägeri: brottslingar missbrukar offren förtroende för att få medel som sedan förs in i det finansiella systemet.
- Riskmodell 3 — annan egendoms- och ekonomisk brottslighet: korruption, tunnelering och insolvensförfaranden. En nyckelmodell för TCSPs, fastigheter och skatteadvisörer.
- Riskmodell 4 — brottslighet med utländskt element: cirka 25–30 % av illegalt erhållna medel kommer från prädikatbrottslighet med gränsöverskridande element.
Nya fenomen identifierade i NRA 2020–2024 som måste beaktas:
- Den stora förskjutningen av bedrägeri till cyberrymden — social engineering, deepfakes och AI-genererat innehål.
- Etablering av virtuella tillgångar och deras växande missbruk för ML.
- Dold arbetsförmedling länkad till skatteundandragande.
- Nya sanktionsundvikelser länkade till kriget i Ukraina.
Dessa fenomen måste uttryckligen återspeglas i varje skyldighets riskbedömning. En generisk referens till NRA räcker inte. FIU kontrollerar om konkreta åtgärder vidtogs som svar på de identifierade trenderna.
Den icke-offentliga NRA-versionen med mer detaljerade sektortypologier kan begäras direkt från FIU.
Vanliga frågor om riskbedömning
Har FIU publicerat en riskbedömningsmall?
Nej. FIU har inte publicerat någon riskbedömningsmall och planerar inte att göra det. Bedömningen måste alltid anpassas till den specifika ansvariga enheten.
Måste riskbedömningen godkännas av verkställande direktören?
Ja. Riskbedömningen är en del av de interna AML-policyer som måste godkännas av den lagstadgade organen enligt tillämpliga lagstiftningsbestämmelser.
Hur detaljerad måste risken för enskilda klienter vara?
Riskbedömningen är typologisk. Den beskriver kategorier, inte konkreta individer. En konkret klient får en riskprofil under identifiering och due diligence.
Vad är en låg-riskklient och hur identifierar jag en sådan?
Förenklad due diligence är endast tillåten när riskbedömningen påvisligt stöder en låg ML/TF-risk. Ett enkelt påstående räcker inte.
Måste jag återspegla NRA i riskbedömningen?
Ja. Detta är en lagstadgad skyldighet enligt tillämpliga lagstiftningsbestämmelser. Den nuvarande NRA godkändes genom Czech Government Resolution No. 3 av den 5 januari 2026.
Om min verksamhet förändras betydligt, måste jag skriva om hela bedömningen?
Inte nödvändigtvis. Du måste bedöma om den befintliga kategoriseringen fortfarande gäller och uppdatera de berörda delarna. Varje uppdatering bör dokumenteras med datum och anledning.
Riskbedömning inbyggd i varje kontroll — inte som ett statiskt dokument
AML PROOF beräknar WAR-risksumman automatiskt i varje fall. Resultatet lagras i granskningsspåret, bestämmer klientarbetsflödet och utgör bevis för din organisationsövergripande riskbedömning.
Börja gratis